ปฏิเสธไม่ได้เลยว่าในยุคดิจิทัล ข้อมูล คือ ทรัพยากรที่มีค่าที่สุด สำหรับเหล่าผู้ประกอบการ ไม่ว่าจะรายเล็ก หรือรายใหญ่ก็ตาม ในการทำธุรกิจผ่านทั้งช่องทาง Online และ ช่องทาง Offline ล้วนแล้วแต่ต้องใช้ข้อมูลส่วนบุคคลทั้งสิ้น ทำให้การปกป้องข้อมูลจากการเข้าถึงและใช้โดยไม่ได้รับอนุญาตเริ่มมีบทบาทสำคัญมากขึ้นอย่างหลีกเลี่ยงไม่ได้ เนื่องจากความก้าวหน้าของเทคโนโลยีในปัจจุบัน
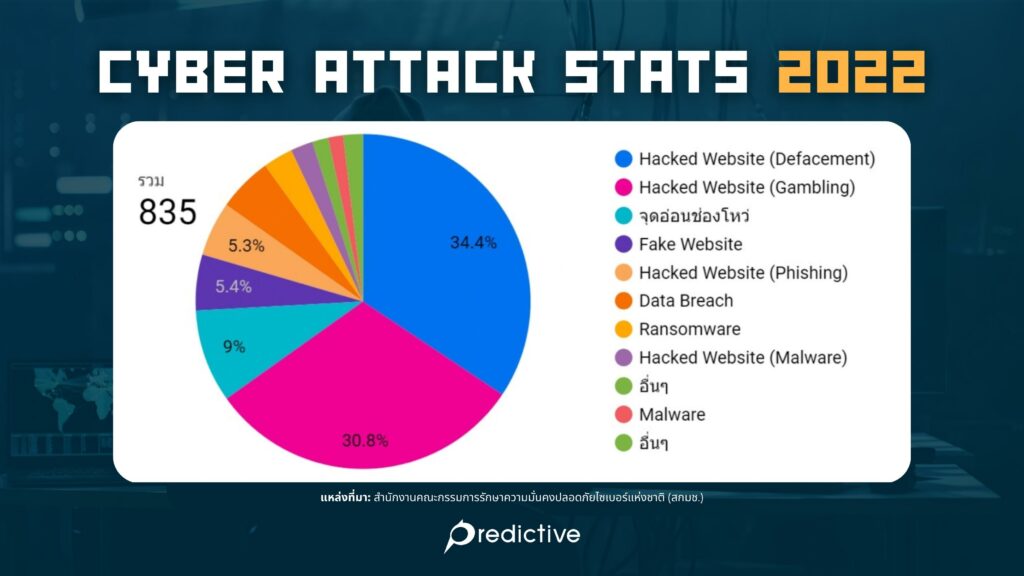
จากรายงานของสำนักงานคณะกรรมการรักษาความมั่นคงปลอดภัยไซเบอร์แห่งชาติ (สกมช.) พบว่า สถิติภัยคุกคามทางไซเบอร์ในประเทศไทย เกิดขึ้นมากถึง 835 เหตุการณ์ในปี 2565 ที่ผ่านมานี้ โดย 34.4% เป็นการโจมตีเว็บไซต์เพื่อปรับเปลี่ยนข้อมูลบนหน้าเว็บไซต์ (Website Defacement) โดยการโจมตีลักษณะนี้มีความต้องการที่จะทำลายความน่าเชื่อถือขององค์กรซึ่งเป็นเจ้าของเว็บไซต์ และความน่าเชื่อถือตรงนี้เอง คือ สิ่งที่กฎหมายอย่าง PDPA สามารถเข้ามาช่วยทุกองค์กรในอุตสาหกรรมได้
ความท้าทายในเรื่องของ Cyber Security ที่ทำให้เหล่าผู้ประกอบการต่างต้องปรับตัวเพื่อก้าวตามยุค Digital Transformation ให้ทัน อย่างไรก็ตาม ปัจจุบันยังคงมีการถกเถียงกันในเรื่องของมาตรฐานการรักษาความมั่นคงปลอดภัยที่ยังไม่เพียงพอต่อการรับมือกับภัยคุกคามทางไซเบอร์ ดังนั้น หากบริษัทอยากก้าวขึ้นมาเป็นอับดับหนึ่งในวงการธุรกิจ ด้วยความสามารถในการใช้ประโยชน์สูงสุดจากข้อมูลส่วนบุคคลที่อยู่ในมือ รวมไปถึงความน่าเชื่อถือในการประกอบธุรกิจ บริษัทก็จำเป็นจะต้องรู้ให้เท่าทันถึงภัยคุกคามและวิธีป้องกัน ซึ่งก็คือ มาตรการรักษาความมั่นคงปลอดภัยนั่นเอง
บทบาทของ PDPA เกี่ยวข้องอย่างไรกับ Cyber Attack
อย่างที่ทราบกันดีว่า ประเทศไทยได้มีการบังคับใช้กฎหมายคุ้มครองข้อมูลส่วนบุคคลอย่างเป็นทางการแล้วตั้งแต่วันที่ 1 มิถุนายน 2565 ที่ผ่านนั่นก็คือ พระราชบัญญัติคุ้มครองข้อมูลส่วนบุคคล พ.ศ. 2562 โดยวัตถุประสงค์ของกฎหมายฉบับนี้นั้น คือการปกป้องข้อมูลส่วนบุคคลจากการเข้าถึงและใช้โดยไม่ได้รับอนุญาต ฉะนั้น จึงรวมไปถึงกรณีที่บริษัทได้รับภัยคุกคามทางไซเบอร์ หรือมีการละเมิดข้อมูลส่วนบุคคลโดยเกิดจาก Cyber attack นั่นเอง
จะเห็นได้ว่า สถิติการเกิด Cyber attack มักแปรผันตรงจากความประมาทเลินเล่อของผู้ประกอบการ ที่ขาดความรัดกุมในเรื่องของมาตรการรักษาความมั่นคงปลอดภัย ตรงจุดนี้เองที่ทำให้ PDPA ก้าวเข้ามามีบทบาทสำคัญเพื่อกำหนดหน้าที่ของบริษัทในการจัดให้มีมาตรการรักษาความมั่นคงปลอดภัยที่เพียงพอ โดยกฎหมายฉบับนี้จะเป็นเพียงการกำหนดตามมาตรฐานขั้นต่ำเท่านั้น
6 มาตรการรักษาความมั่นคงปลอดภัย เพื่อให้รอดพ้นจาก Hacker
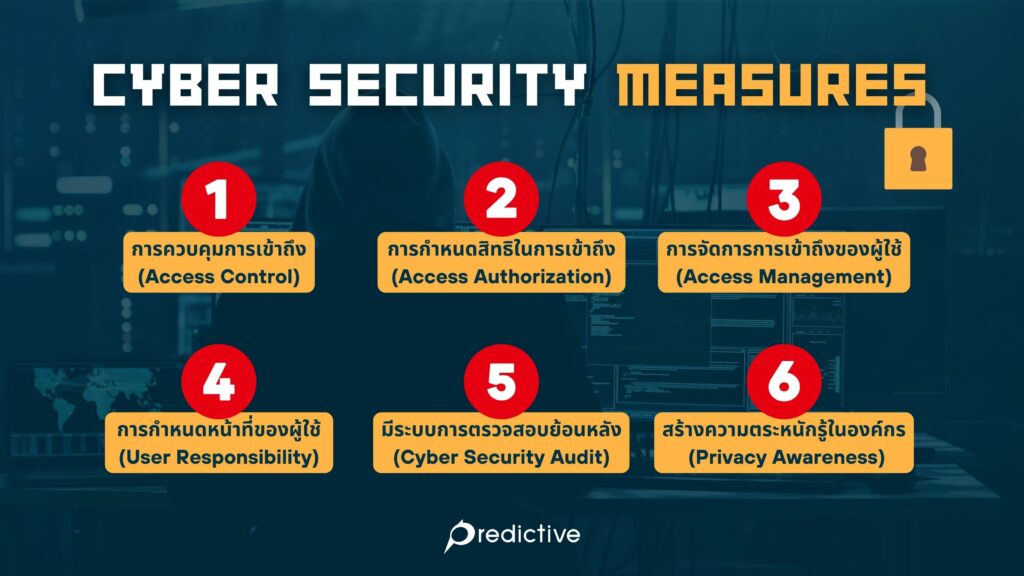
จากการตระหนักถึงภัยคุกคามทางไซเบอร์ PDPA ได้กำหนดมาตรการรักษาความมั่นคงปลอดภัยของข้อมูลส่วนบุคคลขั้นต่ำขึ้นมาให้สอดคล้องกับสถานการณ์ปัจจุบัน ผ่านประกาศคณะกรรมการคุ้มครองข้อมูลส่วนบุคคล เรื่อง มาตรการรักษาความมั่นคงปลอดภัยของผู้ควบคุมข้อมูลส่วนบุคคล พ.ศ. 2565 โดยมีรายละเอียดดังนี้
- การควบคุมการเข้าถึง
สำหรับการควบคุมการเข้าถึง คือ การควบคุมการเข้าถึงข้อมูลส่วนบุคคลและส่วนประกอบของระบบสารสนเทศที่สำคัญ หรือ access control โดยจะต้องมีการพิสูจน์และยืนยันตัวตน (identity proofing and authentication)
- การกำหนดสิทธิในการเข้าถึง
แน่นอนว่าเมื่อมีการควบคุมการเข้าถึงแล้ว ก็จะต้องตามมาด้วยการอนุญาตหรือการกำหนดสิทธิในการเข้าถึงและใช้งาน (authorization) ที่เหมาะสม โดยเป็นการกำหนดสิทธิที่บริษัทจะต้องคำนึงถึงหลักการให้สิทธิเท่าที่จำเป็น (need-to-know basis) ตามหลักการให้สิทธิที่น้อยที่สุดเท่าที่จำเป็น (Principle of least privilege)
- การบริหารจัดการการเข้าถึงของผู้ใช้
ในส่วนของการบริหารจัดการการเข้าถึงของผู้ใช้งาน (User access management) จะต้องมีการบริหารจัดการที่เหมาะสม ซึ่งรวมไปถึงการลงทะเบียน การถอนสิทธิผู้ใช้งาน การจัดการสิทธิการเข้าถึงของผู้ใช้งาน การบริหารจัดการสิทธิการเข้าถึงตามสิทธิ การบริหารจัดการข้อมูลความลับสำหรับการพิสูจน์ตัวตนของผู้ใช้งาน การทบทวนสิทธิการเข้าถึงของผู้ใช้งาน และการถอดถอนหรือปรับปรุงสิทธิการเข้าถึง
- การกำหนดหน้าที่ความรับผิดชอบของผู้ใช้
อีกหนึ่งมาตรการการรักษาความมั่นคงปลอดภัยที่สำคัญ ก็คือการกำหนดหน้าที่ความรับผิดชอบของผู้ใช้ เนื่องจากเป็นการกำหนดหน้าที่ความรับผิดชอบเพื่อป้องกันการเข้าถึง ใช้ เปลี่ยนแปลง แก้ไข ลบ หรือเปิดเผยข้อมูลส่วนบุคคลโดยปราศจากอำนาจหรือโดยมิชอบ และยังรวมไปถึงกรณีที่เป็นการกระทำนอกเหนือบทบาทหน้าที่ที่ได้รับมอบหมาย ตลอดจนการลักลอบทำสำเนาข้อมูลส่วนบุคคลโดยปราศจากอำนาจหรือโดยมิชอบ และการลักขโมยอุปกรณ์จัดเก็บหรือประมวลผลข้อมูลส่วนบุคคล
- การจัดให้มีระบบการตรวจสอบย้อนหลังเกี่ยวกับการเข้าถึงข้อมูล
สำหรับมาตรการนี้ คือการจัดให้มีวิธีการเพื่อให้สามารถตรวจสอบย้อนหลังเกี่ยวกับการเข้าถึง เปลี่ยนแปลง แก้ไข หรือลบข้อมูลส่วนบุคคล (Audit trails) ที่เหมาะสมกับวิธีการและสื่อที่ใช้ในการเก็บรวบรวม ใช้ หรือเปิดเผยข้อมูลส่วนบุคคล
- การสร้างเสริมความตระหนักรู้ภายในองค์กร
ทั้งนี้ ในมาตรการรักษาความมั่นคงปลอดภัยตาม PDPA นั้น จะต้องรวมไปถึงการสร้างเสริมความตระหนักรู้ด้านความสำคัญของการคุ้มครองข้อมูลส่วนบุคคลและการรักษาความมั่นคงปลอดภัย (Privacy and security awareness) และการแจ้งนโยบาย แนวปฏิบัติและมาตรการด้านการคุ้มครองข้อมูลส่วนบุคคลและการรักษาความมั่นคงปลอดภัยของผู้ควบคุมข้อมูลส่วนบุคคลอย่างเหมาะสม ให้แก่พนักงาน และบุคลากรภายในองค์กร ทราบและปฏิบัติตามด้วย
จะเห็นได้ว่า PDPA ได้มอบแนวทางเกี่ยวกับมาตรการรักษาความมั่นคงปลอดภัย โดยให้ผู้ประกอบการได้ปรับเปลี่ยนกระบวนการทำงานและขั้นตอนการรักษาความปลอดภัยหลังบ้านต่างๆให้สอดคล้องกับกฎหมาย เพื่อป้องกันการเข้าถึงและใช้ข้อมูลส่วนบุคคลโดยไม่ได้รับอนุญาตจากภัยคุกคามทางไซเบอร์ ฉะนั้นเหล่าผู้ประกอบการจึงไม่ควรนิ่งเฉยต่อการปฏิบัติตามมาตรการเหล่านี้ ในทางกลับกัน บริษัทจำเป็นจะต้องคอยทบทวนและตรวจสอบมาตรการรักษาความมั่นคงปลอดภัยภายในองค์กรอยู่เสมอ ว่ามีประสิทธิภาพเพียงพอในการรับมือต่อภัยคุกคามทางไซเบอร์แล้วหรือยัง
หากท่านยังไม่พร้อมหรือยังไม่แน่ใจว่าองค์กรของท่านนั้นได้ปฏิบัติตามมาตรการรักษาความมั่นคงปลอดภัยตามที่ PDPA กำหนด ครบ เพียงพอหรือถูกต้องแล้วหรือยัง ท่านสามารถติดต่อขอรับคำปรึกษากับเราได้ฟรีที่ Predictive ทางเรามีบริการให้คำปรึกษา จัดทำเอกสารทางกฎหมายที่จำเป็น การอบบรมเกี่ยวกับความรู้พื้นฐานของ PDPA และแนวทางปฏิบัติสำหรับทุกแผนกในบริษัท รวมไปจนถึง PDPA Audit ที่จะเข้าไปตรวจสอบและไขข้อข้องใจว่าองค์กรของท่านต้องดำเนินการอย่างไรเพิ่มเติมบ้างเพื่อให้สอดคล้องกับกฎหมาย PDPA ฉบับนี้ ท่านสามารถติดต่อ Predictive เพื่อขอข้อมูลเพิ่มเติมได้เลย เรายินดีให้คำปรึกษาเบื้องต้นโดยไม่มีค่าใช้จ่าย ขอบคุณที่อ่านกันมาจนถึงตรงนี้ครับ