หลายองค์กรที่มีการทำ PDPA กันไปแล้ว มักจะเกิดข้อสงสัยว่า องค์กรของตนจำเป็นต้องประเมินผลกระทบด้านการคุ้มครองข้อมูลส่วนบุคคล (Data Protection Impact Assessment) หรือไม่ คำถามเหล่านี้มักจะเกิดจากผู้บริหารองค์กรที่อยากรู้ว่าองค์กรของตนเองมีความเสี่ยงและผลกระทบที่อาจจะเกิดขึ้นจากกฎหมาย PDPA รวมไปถึงหน้าที่และความรับผิดชอบที่ตามมาภายหลัง
วันนี้เราจะพาคุณมารู้จักกับการประเมินผลกระทบด้านการคุ้มครองข้อมูลส่วนบุคคล (DPIA) กันครับ ว่าคำนิยามคืออะไร ประโยชน์ของการจัดทำ DPIA ไปจนถึงขั้นตอนในการเตรียมความพร้อมเพื่อจัดทำ DPIA สำหรับองค์กรของคุณ
เลือกอ่านหัวข้อที่คุณสนใจ
DPIA คืออะไร ?
DPIA เป็นเครื่องมือสำคัญที่จะช่วยให้องค์กรสามารถบริหารการจัดการความเสี่ยงด้านข้อมูลส่วนบุคคล (privacy risk) ได้อย่างเป็นระบบและเป็นรูปธรรม ทั้งนี้ จะเห็นได้ว่า แนวคิดในเรื่องการจัดทำ DPIA นั้นแทรกซึมอยู่ในกฎหมายต่างประเทศ มาตรฐานสากลต่าง ๆ รวมไปถึงในกฎหมายไทยเอง เช่น GDPR, ISO และ PDPA เป็นต้น โดยมีการระบุรายละเอียดแง่คิดในการประเมินผลกระทบด้านการคุ้มครองข้อมูลส่วนบุคคลที่แตกต่างกัน เปรียบเทียบได้ตามตารางด้านล่างนี้
เปรียบเทียบความหมาย DPIA ตามกฎหมายและมาตรฐานสากล
| GDPR | ISO | PDPA |
| กระบวนการที่จะช่วยให้คุณระบุ (identify) และ ลดความเสี่ยง (risk) ในการปกป้องข้อมูลส่วนบุคคล GDPR Article 35 | เครื่องมือสำหรับการประเมินผลกระทบที่อาจเกิดขึ้นกับความเป็นส่วนตัวของกระบวนการ (process), ระบบข้อมูล (system), โปรแกรม (program) โมดูลซอฟต์แวร์ (module), อุปกรณ์ (device), หรือการเริ่มต้นอื่น ๆ ในการประมวลผลข้อมูลส่วนบุคคลที่สามารถระบุตัวตนได้ (PII) และ การปรึกษาหารือ (consultation) กับผู้มีส่วนได้ส่วนเสียเพื่อดำเนินการตามความจำเป็นในการจัดการความเสี่ยงด้านข้อมูลส่วนบุคคล | มีการกำหนดผลกระทบไว้หลายเรื่องด้วยกัน ดังนี้ มาตรา 19 การถอนความยินยอม ต้องไม่ส่งผลกระทบกับการประมวลผลข้อมูลส่วนบุคคลที่ได้ดำเนินการไป หากการถอนความยินยอมจะส่งผลกระทบกับเจ้าของข้อมูลส่วนบุคคล ผู้ควบคุมข้อมูลส่วนบุคคลต้องแจ้งเจ้าของข้อมูลส่วนบุคคลให้ทราบ มาตรา 23 (2) การแจ้งให้เจ้าของข้อมูลส่วนบุคคลทราบ หากเจ้าของข้อมูลส่วนบุคคลไม่ให้ข้อมูลส่วนบุคคลมาตรา 30 สิทธิการเข้าถึงข้อมูลและการรับสำเนาข้อมูลส่วนบุคคล (Right to access) หากการเข้าถึงข้อมูลและการรับสำเนาข้อมูลส่วนบุคคลนั้นจะส่งผลกระทบต่อบุคคลอื่น มาตรา 37 (4) การแจ้งเหตุละเมิดข้อมูลส่วนบุคคล (Data breach notification) มาตรา 39, 40 การจัดทำบันทึกรายการกิจกรรมการประมวลผลข้อมูลส่วนบุคคล (ROPA) หากกิจการขนาดเล็กมีการประมวลผลข้อมูลที่มีความเสี่ยงและผลกระทบต่อเจ้าของข้อมูลส่วนบุคคล |
ประโยชน์ของการจัดทำ DPIA
ในการจัดทำ DPIA นั้น นอกจากจะเป็นการประเมินความเสี่ยงและผลกระทบด้านการคุ้มครองข้อมูลส่วนบุคคลแล้ว การจัดทำ DPIA ก็ยังมีประโยชน์ในอีกหลากหลายด้านสำหรับการบริหารจัดการภายในองค์กรของท่าน ดังนี้
- ช่วยให้เจ้าของข้อมูลส่วนบุคคลมั่นใจว่าข้อมูลส่วนบุคคลจะได้รับการคุ้มครอง
- ช่วยให้องค์กรมีเอกสารหลักฐานที่สนับสนุนการปฏิบัติตามกฎหมายคุ้มครองข้อมูลส่วนบุคคล เช่น กรณีที่มีเหตุการละเมิด การฝ่าฝืนไม่ปฏิบัติตามกฎหมายหรือข้อร้องเรียน เป็นต้น
- ช่วยประเมินการจัดการข้อมูลส่วนบุคคลของผู้ประมวลผลข้อมูลส่วนบุคคลหรือผู้ควบคุมข้อมูลส่วนบุคคลตามข้อตกลงในสัญญา
- ช่วยให้ผู้บริหารองค์กรเข้าใจในเรื่องการจัดการความเสี่ยงด้านข้อมูลส่วนบุคคล ความตระหนัก ความรับผิดชอบ และภาพรวมการประมวลผลข้อมูลส่วนบุคคลภายในองค์กร รวมถึง ความเสี่ยงและผลกระทบที่อาจเกิดขึ้นในทิศทางเดียวกัน และ เพื่อให้สอดคล้องกับกลยุทธ์ทางธุรกิจหรือผลิตภัณฑ์
- ช่วยให้โครงการ (Project) ในขั้นตอนแรกสุด มีความมั่นใจว่ากฎหมายคุ้มครองข้อมูลส่วนบุคคลจะมีการพิจารณารวมอยู่ในข้อกำหนดการทำงาน ซึ่งอาจส่งผลให้โครงการไม่เกิดขึ้นหรือถูกยกเลิกหรือแก้ไขเปลี่ยนแปลงก็ได้
- เปิดโอกาสให้องค์กรทำความเข้าใจข้อกำหนดของกฎหมายคุ้มครองข้อมูลส่วนบุคคลและประเมินกิจกรรมตามข้อกำหนดเหล่านี้ โดยการนำข้อกำหนดมาพิจารณาสำหรับการออกแบบผลิตภัณฑ์หรือบริการและการส่งมอบงาน รวมถึงการตรวจสอบ การแก้ไขเปลี่ยนแปลงภายหลังการส่งมอบงานผ่านกระบวนการจัดการการเปลี่ยนแปลง
- ใช้เป็นเครื่องมือในการทำความเข้าใจความเสี่ยงด้านความเป็นส่วนตัวในระดับหน้าที่งาน/โครงการ/หน่วยงาน เพื่อรวบรวมความเสี่ยงในการออกแบบนโยบายความเป็นส่วนตัวและกลไกการบังคับใช้ รวมถึงการปรับปรุงกระบวนการด้านการคุ้มครองข้อมูลส่วนบุคคล (Privacy by Design)
กิจกรรมที่ควรทำ DPIA
เพื่อความเข้าใจโดยละเอียด หลายองค์กรอาจจะยังไม่ทราบว่า องค์กรของตนนั้นเข้าข่ายที่จะต้องจัดทำ DPIA หรือไม่ ฉะนั้น เราจึงรวบรวมกิจกรรมต่อไปนี้ขึ้นมาเพื่อให้องค์กรได้พิจารณาและตรวจสอบ หากองค์กรของท่านมีการประมวลผลข้อมูลส่วนบุคคลตามรายละเอียดดังต่อไปนี้ อาจเข้าข่ายที่ควรจัดทำ DPIA เพื่อลดความเสี่ยงที่อาจเกิดขึ้น
- การทำโปรไฟลลิ่ง (Profiling)
- การประมวลผลข้อมูลส่วนบุคคลอ่อนไหวจำนวนมาก
- การจับคู่ เชื่อมโยงข้อมูล หรือ มีชุดข้อมูลส่วนบุคคลจากหลายแหล่ง
- การประมวลผลข้อมูลที่ใช้ที่เทคโนโลยี เช่น ลายนิ้วมือ การจดจำใบหน้า (Facial recognition) เพื่อเข้าอาคาร/สำนักงาน
- การติดตามตำแหน่งที่อยู่หรือพฤติกรรม (Tracking)
- การเก็บรวบรวมข้อมูลจากแหล่งอื่นที่ไม่ใช่จากเจ้าของข้อมูลโดยตรงและไม่มีการแจ้งเตือน
- การตลาดแบบเฉพาะเจาะจงต่อผู้เยาว์ ผู้ไร้ความสามารถ หรือ ผู้เสมือนไร้ความสามารถ (Target marking)
- การประมวลผลที่อาจเกิดอันตรายต่อร่างกาย (Risk of physical harm)
- เมื่อมีการแก้ไขเปลี่ยนแปลงด้านกฎหมาย นโยบายภายใน หรือการไหลเวียนของข้อมูล (Data flow)
- การขยายธุรกิจ (Business expansion or acquisition)
ขั้นตอนการจัดทำ DPIA
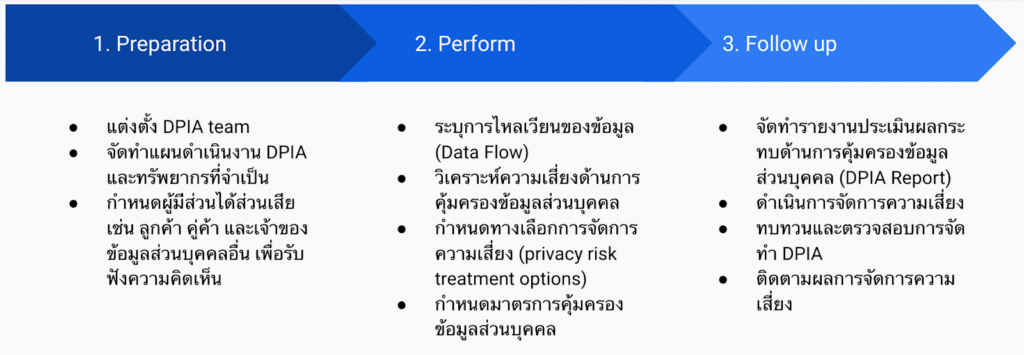
ในการเตรียมความพร้อมสำหรับการจัดทำการประเมินผลกระทบด้านการคุ้มครองข้อมูลส่วนบุคคลนั้น องค์กรของคุณจำเป็นจะต้องวางแผนและเข้าใจภาพรวมขั้นตอนสำคัญ ๆ ก่อนที่จะสามารถลงรายละเอียดแต่ละกิจกรรมและกระบวนการที่จะเกิดขึ้นได้ ฉะนั้น สำหรับขั้นตอนการจัดทำ DPIA นั้น จะแบ่งเป็น 3 Phases ใหญ่ๆ ดังนี้
ความเสี่ยงด้านความเป็นส่วนตัว (Privacy Risks)
การประเมินความเสี่ยงด้านความเป็นส่วนตัวนั้นจำเป็นต้องพิจารณาถึงผลกระทบ (Impact) และ โอกาสที่อาจจะเกิดขึ้น (Likelihood) ว่ามีมากน้องเพียงใดเพื่อให้องค์กรสามารถทราบผลคะแนนความเสี่ยง (Privacy risk score) ซึ่งจะช่วยให้องค์กรจัดลำดับความสำคัญ (Risk rating) และ บริหารจัดการความเสี่ยงได้อย่างตรงจุด
การลดความเสี่ยงด้านการคุ้มครองข้อมูลส่วนบุคคล (Data Protection Risks)
- การลดความเสี่ยง (Risk Reduction) – เป็นการบรรเทาความเสี่ยงโดยลือกการควบคุมที่เหมาะสม (appropriate controls) เช่น การนำมาตรการรักษาความมั่นคงปลอดภัยมาบังคับใช้กับกระบวนการทำงานภายในองค์กร เป็นต้น
- การยอมรับความเสี่ยง (Risk Retention) – เป็นการคงความเสี่ยง โดยไม่ใช้การควบคุมเพิ่มเติม ก็คือเป็นการยอมรับความเสี่ยงหากมีผลกระทบเกิดขึ้นต่อเจ้าของข้อมูลส่วนบุคคล ซึ่งองค์กรก็ต้องพิจารณาในเรื่องค่าใช้จ่ายในเรื่องการจัดการความเสี่ยงและประโยชน์ที่ตามมานั่นเองครับ
- การหลีกเลี่ยงความเสี่ยง (Risk Avoidance) – การยกเลิกหรือหลีกเลี่ยงกิจกรรมที่วางแผนไว้หรือที่มีอยู่ หรือแก้ไขเปลี่ยนแปลงเงื่อนไขสำหรับการดำเนินกิจกรรมที่อาจมีความเสี่ยง
- การโอนย้ายความเสี่ยง (Risk Transfer) – เป็นการถ่ายโอนความเสี่ยงไปยังภายนอก โดยองค์กรอาจพิจารณาจัดทำประกันภัยไซเบอร์ หรือการจ้างบุคคลภายนอกให้ประมวลผลข้อมูลหรือทำกิจกรรมที่มีความเสี่ยงต่อข้อมูลแทน เป็นการโอนความเสี่ยงต่อให้กับผู้ให้บริการภายนอก เป็นต้น
แม้ว่ากฎหมาย PDPA จะไม่ได้มีการกำหนดการจัดทำ DPIA ไว้อย่างชัดเจน แต่อย่างไรก็ตาม จะเห็นได้ว่าการจัดทำ DPIA นั้น มีความสำคัญที่จะช่วยให้องค์กรสามารถคุ้มครองข้อมูลส่วนบุคคลได้อย่างมีประสิทธิภาพทำให้ผู้บริหารมองเห็นความเสี่ยงได้หลากหลายมิติ และที่สำคัญยังใช้เป็นเอกสารหลักฐานสนับสนุนการปฏิบัติตามกฎหมายคุ้มครองข้อมูลส่วนบุคคล (PDPA) ได้อีกด้วย
หากท่านยังไม่พร้อมหรือยังไม่แน่ใจว่าองค์กรของท่านนั้นเข้าข่ายหรือมีความเสี่ยงที่จะต้องจัดทำการประเมินผลกระทบด้านการคุ้มครองข้อมูลส่วนบุคคล (DPIA) หรือยัง หรือมีการปฏิบัติตามมาตรการรักษาความมั่นคงปลอดภัยตามที่ PDPA กำหนด ครบ เพียงพอหรือถูกต้องแล้วหรือยัง ท่านสามารถติดต่อขอรับคำปรึกษากับเราได้ฟรีที่ Predictive ทางเรามีบริการให้คำปรึกษา จัดทำเอกสารทางกฎหมายที่จำเป็น การอบบรมเกี่ยวกับความรู้พื้นฐานของ PDPA และแนวทางปฏิบัติสำหรับทุกแผนกในบริษัท รวมไปจนถึง PDPA Audit ที่จะเข้าไปตรวจสอบและไขข้อข้องใจว่าองค์กรของท่านต้องดำเนินการอย่างไรเพิ่มเติมบ้างเพื่อให้สอดคล้องกับกฎหมาย PDPA ฉบับนี้ ท่านสามารถติดต่อ Predictive เพื่อขอข้อมูลเพิ่มเติมได้เลย เรายินดีให้คำปรึกษาเบื้องต้นโดยไม่มีค่าใช้จ่าย ขอบคุณที่อ่านกันมาจนถึงตรงนี้ครับ