เป็นเวลากว่า 6 เดือนแล้วที่กฎหมาย PDPA บังคับใช้ทั้งฉบับ แต่ทว่าหลายภาคส่วนยังมีข้อกังวลถึงความพร้อมในการปฏิบัติตามทั้งเรื่องของเอกสาร กระบวนการทำงานภายใน รวมไปถึงระบบบริหารจัดการหลังบ้านต่างๆ
กระทรวงดิจิทัลเองก็ไม่ได้นิ่งนอนใจ จึงได้ประกาศผ่อนปรนการลงโทษต่อไปอีก 1 ปี เป็นการขยายระยะเวลา grace period เพื่อผ่อนคลายความกังวลโดยเฉพาะในภาคเอกชน โดยย้ำว่าในช่วงแรกของการบังคับใช้กฎหมายนั้น เป้าหมายคือการให้ความรู้และการตักเตือน โดยไม่พิจารณาถึงบทลงโทษ เนื่องจากไม่ต้องการสร้างภาระให้แก่ผู้ประกอบการจนเกินไป อย่างไรก็ตาม เวลาก็ล่วงเลยมาได้เกินครึ่งทางแล้ว ซึ่งในระหว่างนี้เอง สำนักงานคณะกรรมการคุ้มครองข้อมูลส่วนบุคคลก็ได้ออกมาเปิดเผยสถิติการร้องเรียนหน่วยงานเอกชน สูงถึง 83 % สำหรับการฝ่าฝืน PDPA
ฉะนั้น อีกไม่ถึง 6 เดือน การผ่อนปรนก็จะหมดลง ซึ่งนั่นหมายความว่า จะมีการลงโทษตามที่กำหนดไว้ใน PDPA กันอย่างจริงจัง ที่สำคัญ ณ เวลานี้ต้องยอมรับว่า ประชาชนนั้นตื่นตัวกับกฎหมายฉบับนี้เป็นวงกว้างมากขึ้น เนื่องจากเกี่ยวข้องกับข้อมูลส่วนบุคคลและสิทธิความเป็นส่วนตัวของตนเอง แม้จะยังมีการเข้าใจผิดหรือสับสนอยู่บ้าง แต่ก็ทำให้สังคมตระหนักและตอบสนองต่อสถานการณ์ที่เกิดขึ้น โดยการนำมาประยุกต์ใช้จริงนั้นก็ปฏิเสธไม่ได้เลยว่า ทำให้เหล่าบริษัท/ผู้ประกอบการ มีหน้าที่สำคัญที่ต้องสื่อสารกับลูกค้า คู่ค้า พนักงาน และบุคคลภายอื่น ๆ ที่เกี่ยวข้องได้ทราบถึงวิธีการปฏิบัติต่อข้อมูลส่วนบุคคลที่สอดคล้องกับกฎหมาย PDPA ด้วยความโปร่งใส่และชัดเจน ซึ่งหากจะทำเช่นนั้นได้ บริษัทหรือองค์กรเองก็ต้องมีความรู้ความเข้าใจในตัวกฎหมาย PDPA ฉบับนี้ รวมไปจนถึงประกาศ ข้อบังคับที่ตามมา เพื่อที่จะได้ทราบถึงบทบาท หน้าที่และความรับผิดชอบของตนเอง
ประเด็นสำคัญคือเรื่องของบทลงโทษ
สำหรับบทลงโทษที่กำลังจะบังคับใช้หลังหมดระยะเวลาของการผ่อนปรนนั้น อยากให้ทุกท่านได้ทราบถึงรายละเอียดเพื่อความเข้าใจที่ถูกต้องในการปรับใช้กฎหมายนี้กับองค์กรครับ
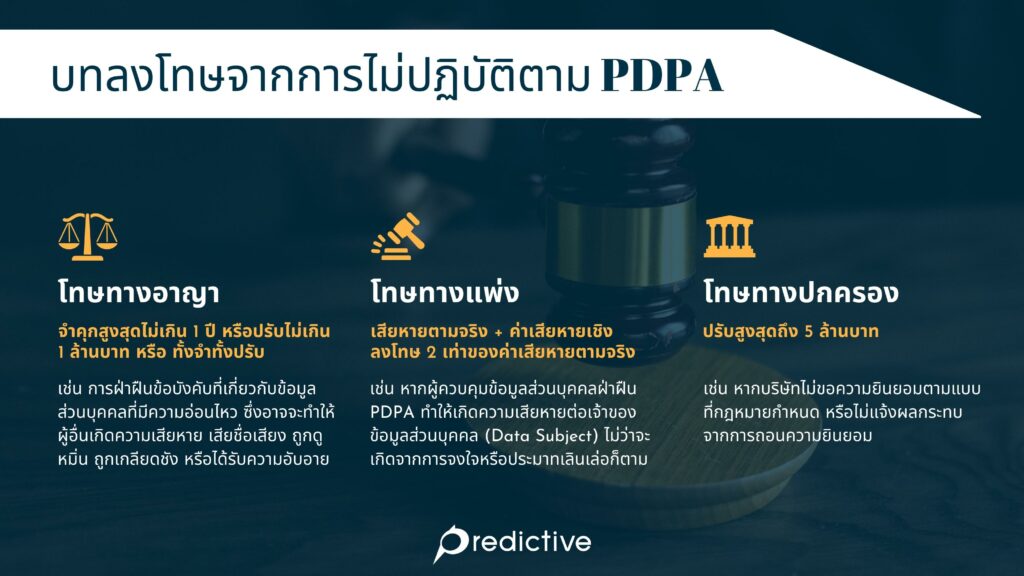
ตามที่กฎหมายฉบับนี้กำหนดไว้ PDPA นั้นจะมีโทษด้วยกัน 3 ทาง ดังนี้
- โทษทางอาญา สำหรับโทษทางอาญา ถือเป็นจุดสำคัญที่ทำให้ผู้ประกอบการต่างตื่นตัว นั่นก็เพราะว่าโทษทางอาญานั้นไม่ใช่แค่เรื่องของตัวเงินที่เป็นโทษปรับสูงสุดไม่เกิน 500,000 ถึง 1 ล้านบาท แต่ยังหมายความรวมไปถึงโทษจำคุกด้วย ซึ่งสามารถโดนโทษจำคุกสูงสุดไม่เกิน 6 เดือน ถึง 1 ปี ได้อีกด้วยครับ หรือทั้งจำทั้งปรับ ยกตัวอย่างเช่น เป็นการฝ่าฝืนข้อบังคับที่เกี่ยวกับข้อมูลส่วนบุคคลที่มีความอ่อนไหว ซึ่งอาจจะทำให้ผู้อื่นเกิดความเสียหาย เสียชื่อเสียง ถูกดูหมิ่น ถูกเกลียดชัง หรือได้รับความอับอาย เป็นต้น
- โทษทางแพ่ง สำหรับโทษทางแพ่งนั้นจะคำนวณจากค่าเสียหายตามจริง อย่างไรก็ตาม ศาลมีดุลยพินิจสามารถใช้อำนาจสั่งปรับเพิ่มสำหรับค่าสินไหมทดแทนได้อีกไม่เกิน 2 เท่าของค่าเสียหายตามจริง ยกตัวอย่างเช่น หากผู้ควบคุมข้อมูลส่วนบุคคลฝ่าฝืน PDPA ทำให้เกิดความเสียหายต่อเจ้าของข้อมูลส่วนบุคคล (Data Subject) ไม่ว่าจะเกิดจากการจงใจหรือประมาทเลินเล่อก็ตาม เป็นต้น
- โทษทางปกครอง สำหรับโทษทางปกครองนั้น ยกตัวอย่างเช่น หากบริษัทไม่ขอความยินยอมตามแบบที่กฎหมายกำหนด หรือไม่แจ้งผลกระทบจากการถอนความยินยอม อาจโดนปรับไม่เกิน 1 ล้านบาท หรือหากมีการขอความยินยอมโดยหลอกลวงให้เจ้าของข้อมูล (Data Subject) เข้าใจผิดในวัตถุประสงค์ของการประมวลผลข้อมูล อาจโดนปรับไม่เกิน 3 ล้านบาท ซึ่งถ้าหากเป็นในส่วนของข้อมูลส่วนบุคคลที่มีความอ่อนไหวก็สามารถโดนปรับไม่เกิน 5 ล้านบาทได้เลยครับ
บริษัทของท่านคงไม่อยากเป็นเคสแรกหรือเคสตัวอย่างของประเทศไทยใช่หรือไม่
ฉะนั้น รากฐานที่สำคัญที่สุดในการคุ้มครองข้อมูลส่วนบุคคล ก็คือ การสร้างความตระหนักรู้ให้บุคลากรภายในองค์กร ( Build Awareness ) และการมีระบบรักษาความมั่นคงปลอดภัยที่มีประสิทธิภาพ ซึ่งถือเป็นความท้าทายของทุกองค์กร ว่าในการประมวลผลข้อมูลส่วนบุคคลเพื่อประโยชน์ขององค์กร กับการไม่เบียดเบียนสิทธิความเป็นส่วนตัวของเจ้าของข้อมูลส่วนบุคคลนั้น จุดกึ่งกลางหรือจุดสมดุลสมควรจะอยู่ที่ตรงไหน และจะใช้เกณฑ์อย่างไรในการตัดสินหรือพิจารณาเพื่อไม่ให้ละเมิดกฎหมาย PDPA
โดยในการคุ้มครองข้อมูลส่วนบุคคลนั้น ก็ต้องคำนึงถึง 3 เสาหลักสำคัญของ Data Security อันได้แก่ Confidentiality, Integrity และ Availibility
- Confidentiality คือ การปกปิดข้อมูลหรือทรัพยากร ที่มีความจำเป็นต้องเก็บรักษาความลับของข้อมูลที่เกิดจากการใช้คอมพิวเตอร์ในด้านที่ละเอียดอ่อน เช่น การเข้ารหัส หรือ การแฝงข้อมูลเป็นต้นนั่นเองครับ
- Integrity คือ ความน่าเชื่อถือของข้อมูลหรือทรัพยากรและมักจะเป็นประโยคในแง่ของการป้องกันการเปลี่ยนแปลงที่ไม่เหมาะสมหรือไม่ได้รับอนุญาต ซึ่งหมายถึงความถูกต้องของข้อมูล ข้อมูลที่ถูกส่ง หรือจัดเก็บ ต้องไม่ถูกแก้ไขโดยผู้ที่ไม่มีสิทธิครับ
- Availability คือ ความสามารถในการใช้ข้อมูลหรือทรัพยากรที่ต้องการ ความพร้อมใช้งานเป็นสิ่งสำคัญด้านความน่าเชื่อถือเช่นเดียวกับการออกแบบระบบ เนื่องจากระบบที่ใช้งานไม่ได้ก็ไม่ต่างจากการไม่มีระบบเลยนั่นเองครับ
จะเห็นได้ว่า ระยะเวลา grace period เพื่อให้ผู้ประกอบการได้มีเวลาเตรียมตัวและปรับเปลี่ยนกระบวนการทำงานให้สอดคล้องกับกฎหมายนั้นกำลังจะหมดลงแล้วในระยะเวลาอีกเพียงไม่กี่เดือน เพราะฉะนั้นหมายความว่า เมื่อครบกำหนดระยะเวลาผ่อนปรน บทลงโทษของกฎหมายฉบับนี้ก็จะเริ่มมีผลบังคับใช้อย่างจริงจังในเดือนมิถุนายน ปี 2566 นี้นั่นเองครับ ฉะนั้นเหล่าผู้ประกอบการจึงไม่สามารถอ้างได้ว่าตนนั้นไม่รู้ หรือไม่มีเวลาได้เตรียมตัวในการปฏิบัติตามกฎหมายฉบับนี้อีกต่อไปครับ
หากท่านยังไม่พร้อมหรือยังไม่แน่ใจว่าองค์กรของท่านนั้นปฏิบัติตาม PDPA ครบแล้วหรือยัง ท่านสามารถติดต่อขอรับคำปรึกษากับเราได้ฟรีที่ Predictive ทางเรามีบริการให้คำปรึกษา จัดทำเอกสารทางกฎหมายที่จำเป็น การอบบรมเกี่ยวกับความรู้พื้นฐานของ PDPA และแนวทางปฏิบัติสำหรับทุกแผนกในบริษัท รวมไปจนถึง PDPA Audit ที่จะเข้าไปตรวจสอบและไขข้อข้องใจว่าองค์กรของท่านต้องดำเนินการอย่างไรเพิ่มเติมบ้างเพื่อให้สอดคล้องกับกฎหมาย PDPA ฉบับนี้ ท่านสามารถติดต่อ Predictive เพื่อขอข้อมูลเพิ่มเติมได้เลย เรายินดีให้คำปรึกษาเบื้องต้นโดยไม่มีค่าใช้จ่าย ขอบคุณที่อ่านกันมาจนถึงตรงนี้ครับ